Para os usuários do Backtrack, está disponível o fórum oficial (mantido pela Offensive Security) do Backtrack em português, do qual sou um dos moderadores.
Segue o link: http://www.backtrack-linux.org/forums/backtrack-portuguese-forums/

sábado, 24 de julho de 2010


quinta-feira, 8 de julho de 2010
Atualizando Metasploit Framework 3
Na versão 3 do framework Metasploit, o script msfupdate não é mais suportado. Em seu lugar deve ser utilizado cliente subversion.
Antes de mais nada, se estiver atrás de um proxy, é preciso configurar o subversion para utilizá-lo. Isto é feito no arquivo ~/.subversion/servers. A forma mais simples de configurar o proxy é editar as variáveis http-proxy-* no escopo [global].
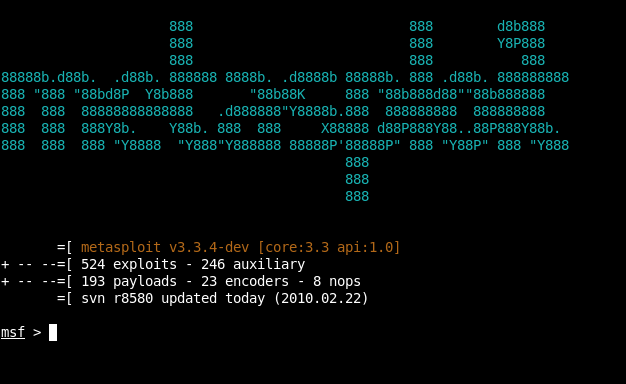
Feito isso, basta executar # svn update no diretório de instalação do Metasploit 3. No Backtrack 4, por exemplo:
/pentest/exploits/framework3# svn update
Antes de mais nada, se estiver atrás de um proxy, é preciso configurar o subversion para utilizá-lo. Isto é feito no arquivo ~/.subversion/servers. A forma mais simples de configurar o proxy é editar as variáveis http-proxy-* no escopo [global].
Feito isso, basta executar # svn update no diretório de instalação do Metasploit 3. No Backtrack 4, por exemplo:
/pentest/exploits/framework3# svn update
[msfconsole, imagem de vivaolinux.com.br]
quarta-feira, 16 de junho de 2010
Descoberta grave vulnerabilidade no Centro de Ajuda do Windows
Até o momento, descobriu-se que são vulneráveis o Windows XP e o Windows 2003 Server.
Segue link para o exploit-db.
Segue link para o exploit-db.
terça-feira, 8 de junho de 2010
Bloqueando acesso ao htaccess.txt via apache2.conf
Em muitos casos, o arquivo htaccess.txt é utilizado para implementar diretivas de segurança em websites. No entanto, o acesso ao próprio htaccess.txt (e a consequente revelação dessas diretivas) é um risco. Para bloquear o acesso, insira as seguintes linhas no apache2.conf:
<DirectoryMatch ^/var/www/*>
<Files htaccess.txt>
order allow,deny
deny from all
</Files>
</DirectoryMatch> Obs.: O uso da expressão regular ^/var/www/* inclui na regra os subdiretórios de www/. Substituir < por sinal de menor e > por sinal de maior.
Segue uma fonte interessante: Guia completo do apache.
Segue uma fonte interessante: Guia completo do apache.
domingo, 6 de junho de 2010
Austrália investiga Google por invasão de privacidade
Leia aqui.
Sim, foi acidente, sei...
Os serviços da Google são ótima fonte, para a empresa (e por que não dizer para o governo americano?), de informações privilegiadas. Esqueça privacidade e sigilo...
Por falar em privacidade e sigilo, você já teve a curiosidade de ler os termos de serviço do Gmail?
Muito cuidado com os dados que insere no Gmail e nos demais serviços da Google, principalmente se quiser que eles se mantenham sigilosos...
Sim, foi acidente, sei...
Os serviços da Google são ótima fonte, para a empresa (e por que não dizer para o governo americano?), de informações privilegiadas. Esqueça privacidade e sigilo...
Por falar em privacidade e sigilo, você já teve a curiosidade de ler os termos de serviço do Gmail?
O usuário retém direitos autorais e quaisquer outros direitos que já tiver posse em relação ao Conteúdo que enviar, publicar ou exibir nos Serviços ou através deles. Ao enviar, publicar ou exibir conteúdo, o usuário concede ao Google uma licença irrevogável, perpétua, mundial, isenta de royalties e não exclusiva de reproduzir, adaptar, modificar, traduzir, publicar, distribuir publicamente, exibir publicamente e distribuir qualquer Conteúdo que o usuário enviar, publicar ou exibir nos Serviços ou através deles.
Muito cuidado com os dados que insere no Gmail e nos demais serviços da Google, principalmente se quiser que eles se mantenham sigilosos...
Assinar:
Postagens (Atom)
Leia mais ...
-
Na versão 3 do framework Metasploit , o script msfupdate não é mais suportado. Em seu lugar deve ser utilizado cliente subversion . Ante...
-
Para instalar os adicionais para convidado é necessário primeiro montar este recurso na VM, através de Dispositivos -> Instalar Adicionai...
-
Para os usuários do Backtrack , está disponível o fórum oficial (mantido pela Offensive Security ) do Backtrack em português, do qual sou um...
-
Precisei de uma máquina WinXP SP2 para testar buffer overflows e encontrei no site do NIST: XP_NIST_FDCC_Q4_2009.zip XP_NIST_FDCC_Q4_200...
